Cyberhot handlar inte längre enbart om avancerade attacker och tekniska sårbarheter. Ofta är det vardagliga misstag, bristande rutiner och förbisedda enheter som skapar risker. Under Cybersecurity Awareness Month har Canons säkerhetsexpert lyft flera vanliga missuppfattningar om informationssäkerhet och varför frågan behöver få större utrymme i företagens ledningsgrupper.
Digitaliseringen har förändrat hur företag arbetar, kommunicerar och hanterar information. Samtidigt har kraven på att skydda känsliga uppgifter och affärskritiska dokument ökat. Trots det betraktas informationssäkerhet fortfarande ofta som en fråga för IT-avdelningen.
Enligt Erik Strandskog, säkerhetsexpert på Canon Svenska, är det ett synsätt som organisationer behöver förändra.
– De flesta företag är medvetna om att informationssäkerhet är viktigt. Den stora utmaningen är sällan tekniken i sig, utan att prioritera tid, resurser och förebyggande arbete innan något faktiskt händer.
Säkerhetsriskerna finns även där vi minst anar det
När företag ser över sin cybersäkerhet ligger fokus ofta på datorer, servrar, nätverk och molntjänster. Men det finns andra delar av IT-miljön som riskerar att hamna i skymundan.
Ett exempel är skrivare och multifunktionsenheter. Dagens enheter är uppkopplade, integrerade med verksamhetens nätverk och hanterar ofta stora mängder känslig information. Trots det omfattas de inte alltid av samma säkerhetskrav som övrig IT-utrustning.
– En modern skrivare är en del av företagets IT-infrastruktur och behöver behandlas därefter. Informationssäkerhet handlar om att se helheten och säkerställa att alla enheter som hanterar viktig information omfattas av säkerhetsarbetet, säger Erik.
Det innebär bland annat att organisationer behöver ha kontroll över åtkomst, uppdateringar och hur information hanteras genom hela dokumentflödet.
Mänskliga misstag kan få stora konsekvenser
Cyberattacker förknippas ofta med avancerade metoder och sofistikerad teknik. Men säkerhetsincidenter kan också börja med betydligt enklare händelser.
Ett dokument skickas till fel mottagare. En medarbetare klickar på en skadlig länk. Ett användarkonto har för omfattande behörigheter eller en uppkopplad enhet saknar viktiga säkerhetsuppdateringar.
Det visar varför tekniska säkerhetslösningar behöver kompletteras med tydliga rutiner och medvetna medarbetare.
– Tekniken är avgörande, men den kan inte ensam skapa en säker organisation. Medarbetarna behöver förstå riskerna och veta hur de ska agera. Informationssäkerhet måste vara en naturlig del av verksamhetens arbetssätt, inte ett separat IT-projekt.
Företagets storlek avgör inte risken
En annan vanlig missuppfattning är att mindre företag inte är tillräckligt intressanta för cyberkriminella. Men automatiserade attacker söker ofta efter sårbarheter snarare än specifika företag. Det innebär att även mindre verksamheter kan utsättas, oavsett bransch eller storlek.
Alla organisationer hanterar dessutom information som behöver skyddas, exempelvis kunduppgifter, avtal, ekonomiska underlag och affärsplaner.
– Att tänka att man är för liten för att drabbas kan skapa en falsk trygghet. Ingen organisation kan eliminera alla risker, men alla kan arbeta för att minska sannolikheten för incidenter och begränsa konsekvenserna om något inträffar, säger Erik Strandskog.
Fem frågor varje ledningsgrupp bör kunna svara på
För att stärka informationssäkerheten behöver frågan lyftas från enskilda tekniska lösningar till ett mer övergripande verksamhetsperspektiv.
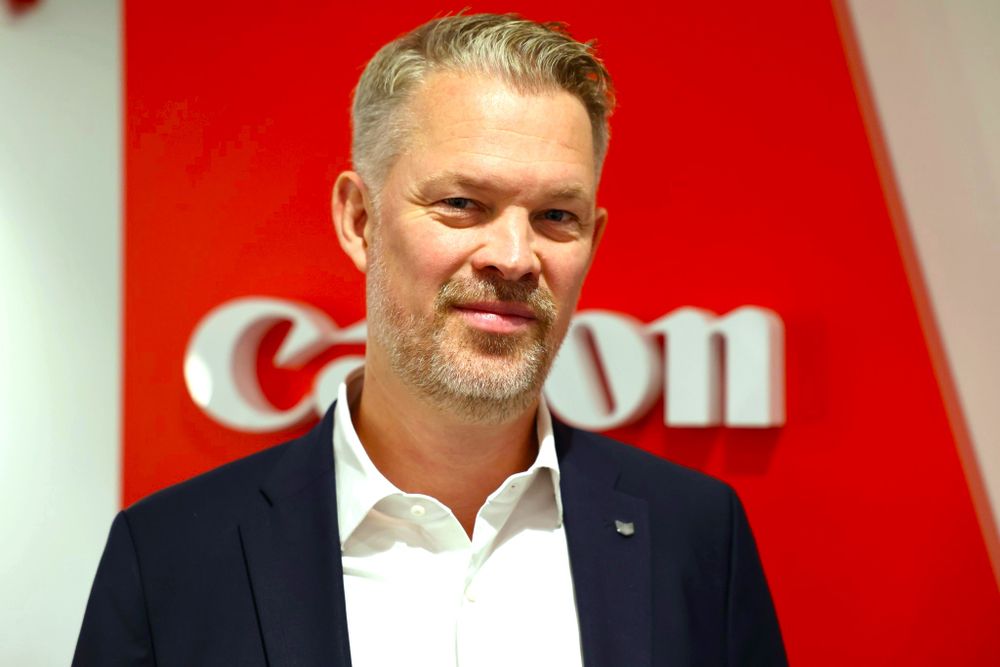
Erik lyfter fem frågor som varje ledningsgrupp bör ställa sig:
Vet vi vilken information som är mest kritisk för verksamheten? Att identifiera och prioritera skyddsvärd information är grunden för ett effektivt säkerhetsarbete.
Har vi kontroll över vilka som har tillgång till informationen? Behörigheter behöver vara anpassade efter arbetsuppgifter och regelbundet ses över.
Vet vi hur vi ska agera om en incident inträffar? Tydliga ansvarsområden och etablerade rutiner kan minska konsekvenserna när något oväntat händer.
Omfattar vårt säkerhetsarbete alla uppkopplade enheter? Även skrivare, multifunktionsenheter och andra delar av infrastrukturen behöver ingå i säkerhetsarbetet.
Testar och uppdaterar vi våra rutiner regelbundet? Säkerhetsarbetet behöver utvecklas i takt med nya hot, tekniska förändringar och verksamhetens behov.
Säkerhetsarbetet måste fortsätta året runt
Cybersecurity Awareness Month sätter under oktober extra fokus på vikten av informationssäkerhet. Men arbetet behöver vara en naturlig del av verksamheten under årets alla månader.
Det handlar inte enbart om att skydda tekniska system, utan också om att skapa förutsättningar för kontinuitet, förtroende och långsiktig affärsutveckling.
– De bästa säkerhetsinvesteringarna är ofta de som aldrig märks, eftersom de förebygger problem innan de uppstår. Informationssäkerhet är inte ett projekt med ett slutdatum. Det är ett kontinuerligt arbete som behöver prioriteras, följas upp och utvecklas över tid, avslutar Erik Strandskog, Säkerhetsexpert på Canon Svenska AB.